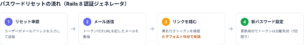
Rails 8 の bin/rails generate authentication で認証を作ったあと、「パスワードを忘れた人向けのリセット機能、これ全部自分で書くんだっけ?」と身構えていませんか? 結論から言うと、…
続きを読む
Rails 8 の bin/rails generate authentication で認証を作ったあと、「パスワードを忘れた人向けのリセット機能、これ全部自分で書くんだっけ?」と身構えていませんか? 結論から言うと、…
続きを読む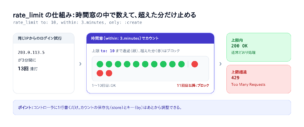
ログインフォームに同じIPから何百回もパスワードを試されている。公開したAPIが一部の利用者から毎秒何十回も叩かれている。ログを見てヒヤッとしたこと、ありませんか? こうした「連打」をはじくのがレート制限(流量制限)です…
続きを読む
Rails 8 の bin/rails generate authentication で認証を作ったあと、「パスワードを持たせるのやめたいな」と思ったことはありませんか? パスワードは、持たせた瞬間に運用コストが発生し…
続きを読む
Railsは、SQLインジェクションやXSSのような代表的な攻撃は、かなりの部分をフレームワーク側で防いでくれます。では「ログイン中のユーザーが、他人のデータを勝手に見たり書き換えたりできてしまう」問題はどうでしょうか?…
続きを読む